Accueil › Offres › Cybersécurité
Sécurité managée : protégez vos serveurs sans équipe dédiée
Pare-feux, contrôle des accès, protection des serveurs, correction des failles : nos équipes de La Ciotat opèrent votre sécurité au quotidien, sur une infrastructure certifiée ISO 27001 et hébergée en France.
ISO 27001 : norme internationale de sécurité de l'information · Tier IV : le plus haut niveau de conception d'un datacenter · NIS2 : directive européenne de cybersécurité · HDS : hébergement de données de santé · CANUT Lot 18 : achat public sans appel d'offres
Vos serveurs sont-ils vraiment protégés ?
Un pare-feu mal réglé, un mot de passe partagé, une mise à jour qui attend : il suffit d'une porte entrouverte pour qu'un pirate entre. Sans équipe dédiée, personne ne surveille toutes les portes à la fois.
Des failles connues, mais pas corrigées
Chaque logiciel a ses failles. Tant que le correctif n'est pas installé, les pirates peuvent s'en servir.
Des accès mal maîtrisés
Comptes partagés, anciens prestataires toujours actifs, accès d'administration trop largement ouverts : chaque accès non contrôlé est une entrée possible.
Des obligations qui se renforcent
La directive européenne NIS2 demande à de nombreuses organisations de prouver qu'elles maîtrisent leurs risques, y compris chez leurs prestataires.
41 %
des entreprises françaises touchées par une cyberattaque significative en 2025 ont vu les pirates exploiter une faille de sécurité.
Source : CESIN et OpinionWay, 11e baromètre de la cybersécurité des entreprises françaises, janvier 2026 (397 responsables cybersécurité)
Une sécurité opérée pour vous, au quotidien
La sécurité managée, c'est confier la protection de votre infrastructure à une équipe qui s'en occupe chaque jour : réglages, surveillance, mises à jour. Nos techniciens de La Ciotat installent et entretiennent vos protections, dans notre cloud comme sur vos propres équipements hébergés dans nos baies. Et comme ils gèrent aussi l'hébergement, le réseau et les sauvegardes, vous n'avez qu'un interlocuteur en cas d'incident.
Un pare-feu managé
Nous installons, réglons et mettons à jour votre pare-feu, physique ou virtuel. Il filtre ce qui entre dans votre réseau et ce qui en sort, y compris selon le pays d'origine.
Des accès sous contrôle
Chaque accès est nominatif et protégé par une double authentification. Chacun n'accède qu'à ce dont il a besoin pour travailler.
Des serveurs protégés
Un logiciel de détection et de réponse aux attaques (EDR) repère les comportements suspects sur vos serveurs et permet de réagir vite.
Des failles repérées et corrigées
Nous analysons chaque machine virtuelle pour repérer les failles connues, puis appliquons les correctifs Windows et Linux par ordre de priorité.
Une surveillance permanente
Vos systèmes, vos pare-feux et votre infrastructure sont surveillés 24h/24. Chaque alerte ouvre un ticket suivi par nos équipes.
Tout est tracé
Les connexions à vos systèmes sont enregistrées et exportables à votre demande. En fin de contrat, vos données sont détruites et un certificat vous est remis.
Trois couches de protection, de votre réseau à vos données
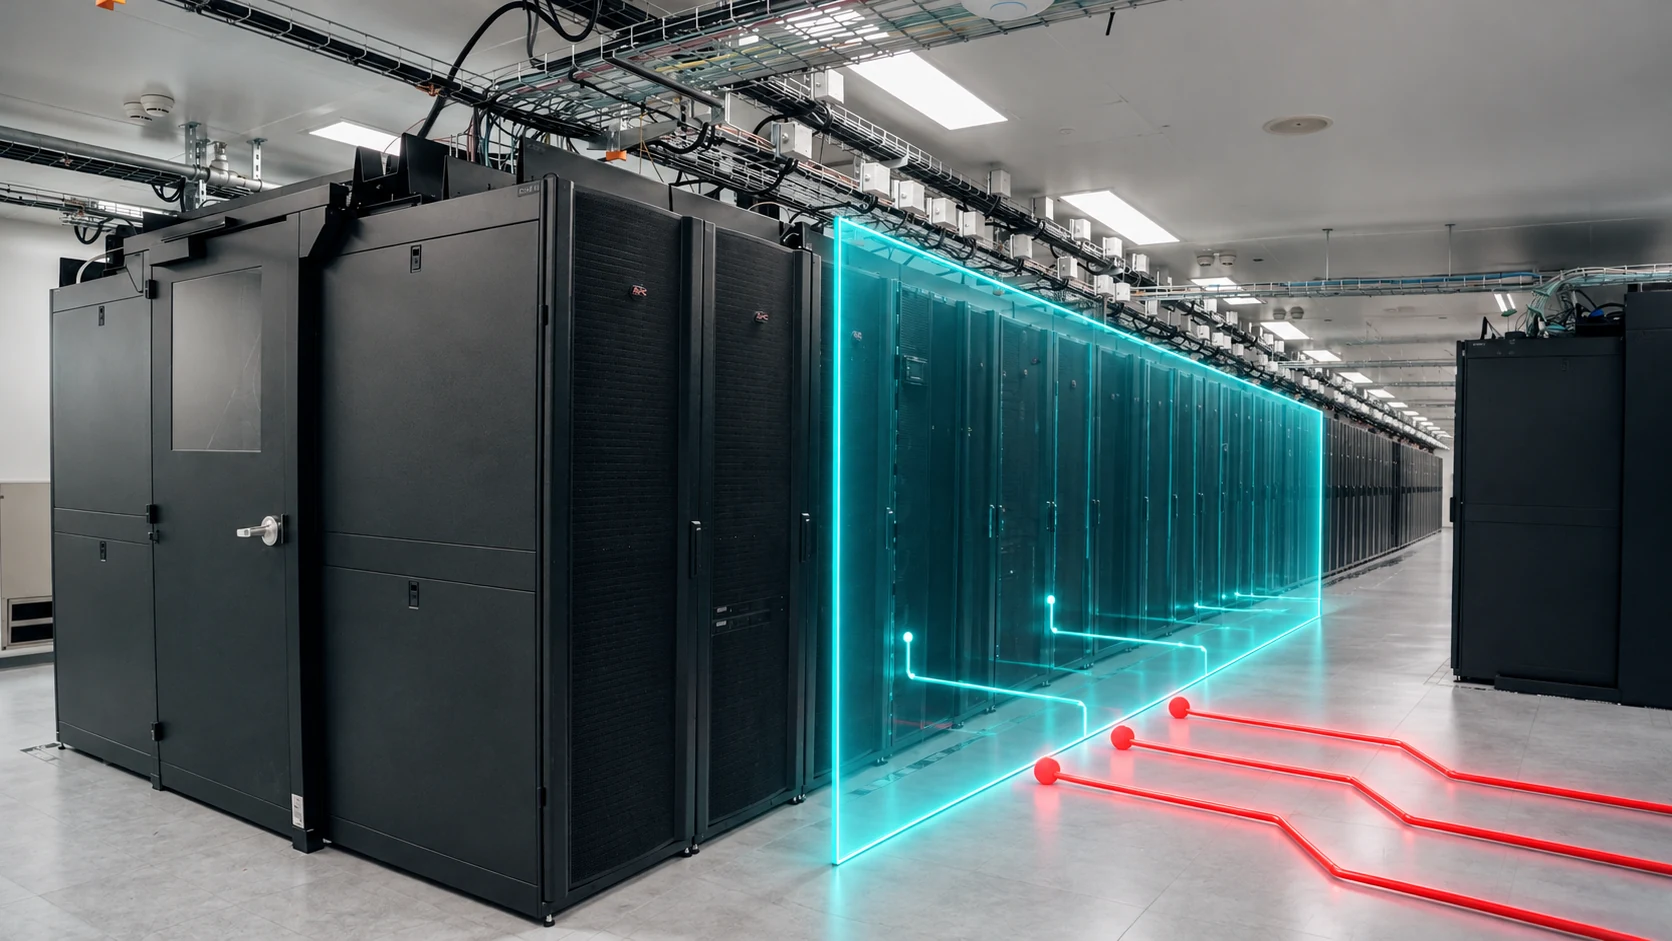
Un seul verrou ne suffit pas : si l'un cède, le suivant doit tenir. C'est le principe de la défense en profondeur, que nous appliquons en trois couches.
Le réseau : ce qui entre et ce qui sort
Des pare-feux en cluster, répartis sur deux datacenters : si l'un s'arrête, l'autre prend le relais. Des tunnels chiffrés (VPN) pour vos connexions à distance. Une protection contre les attaques par saturation (anti-DDoS), dont le périmètre est précisé dans votre proposition selon votre accès internet.
Les accès : qui entre, et pour quoi faire
Le principe Zero Trust : aucun accès n'est accordé d'office, chacun est vérifié. Double authentification, droits limités au rôle de chacun, environnements séparés (production, test). En option, un bastion : un point d'entrée unique et contrôlé pour les accès d'administration, avec des sessions enregistrées.
Les données et les systèmes : ce qui doit rester intact
Vos données sont chiffrées. Vos serveurs sont protégés par l'EDR et mis à jour selon un cycle suivi. En option, vos sauvegardes sont immuables, donc impossibles à modifier, même par un pirate, et copiées sur deux sites.
Une protection qui a fait ses preuves
99,995 %
de disponibilité de notre datacenter depuis 2009
2 DC
pour vos pare-feux en cluster : l'un prend le relais de l'autre
95 %
de nos clients nous restent fidèles sur 8 ans
+ de 20 ans
d'expertise cloud et datacenter
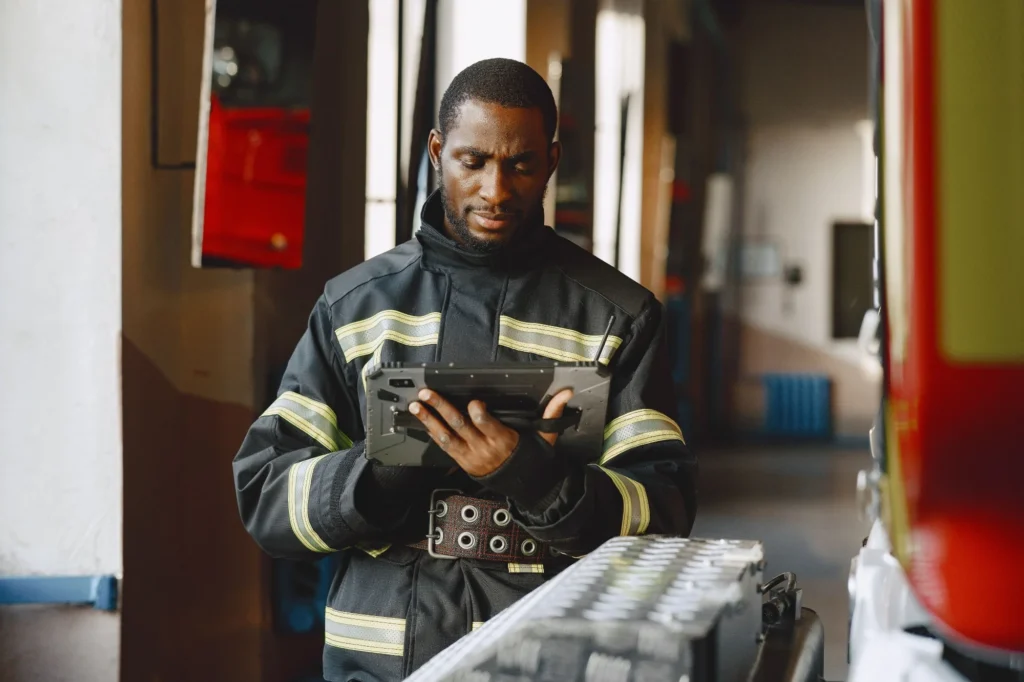
Des appels d'urgence protégés sur plusieurs datacenters
Quand les sapeurs-pompiers reçoivent un appel, le système ne doit ni tomber ni saturer. Pour cette solution d'appel d'urgence, nous avons mis en place un accès internet protégé contre les attaques par saturation, des pare-feux répartis sur plusieurs datacenters et un plan de reprise d'activité qui s'appuie sur plusieurs sites.
Votre sécurité en place, étape par étape
Analyse de votre exposition
Nous examinons vos accès, vos échanges réseau et vos serveurs pour repérer les points faibles. Cette analyse peut commencer par notre analyse SI gratuite.
Mise en place
Nous installons vos pare-feux, fixons avec vous la liste des échanges autorisés et qui accède à quoi, puis déployons la protection de vos serveurs.
Surveillance et correctifs
Nous surveillons en continu, traitons chaque alerte par ticket et appliquons les correctifs selon leur priorité.
Contrôle et transparence
Vous recevez vos rapports, exportez vos journaux de connexion à la demande et pouvez même auditer notre sécurité.
Vos questions sur la sécurité managée
Qui gère les alertes de sécurité ?
Vos systèmes, vos pare-feux et votre infrastructure sont surveillés 24h/24. Chaque alerte, qu'elle vienne de la surveillance, de la protection de vos serveurs (EDR) ou de vos équipements, est qualifiée par nos équipes dans le cadre de votre infogérance. Les actions qui peuvent avoir un impact sur votre activité sont réalisées selon les règles de délégation et de validation définies avec vous.
Et si un rançongiciel touche nos serveurs ?
La protection de vos serveurs (EDR) repère les comportements suspects pour réagir vite. Et vos sauvegardes restent hors de portée : externalisées, copiées sur plusieurs sites et, selon l'option retenue, stockées dans un espace immuable que personne ne peut modifier ni effacer. Vous restaurez ainsi une version saine de vos données.
Comment gérez-vous les failles de sécurité ?
Un outil spécialisé analyse chacune de vos machines virtuelles pour repérer les failles connues, répertoriées dans des bases publiques. Les correctifs sont ensuite classés par priorité et appliqués dans notre cycle de mises à jour, dans des fenêtres convenues avec vous.
Vos services conviennent-ils aux données de santé ?
Oui. Nous proposons des environnements certifiés HDS et sommes certifiés sur les 6 périmètres. Le périmètre HDS exact est confirmé dans votre contrat et dans l'architecture retenue.
Pouvons-nous auditer votre sécurité ?
Oui. Vous pouvez déclencher un audit de sécurité de nos prestations, sur simple préavis. Vous pouvez aussi obtenir, à votre demande, l'export de vos journaux de connexion.
Complétez votre protection
Sauvegarde & Reprise d'activité
Une panne ou un rançongiciel ne doit pas arrêter votre activité.
Protéger mes données →
Infogérance
Vos équipes ont mieux à faire que surveiller des serveurs la nuit.
Déléguer mon exploitation →
Secteur santé
Hébergeur certifié HDS, conformité totale sur les 6 périmètres réglementaires.
Découvrir l'offre Santé →
Secteur public
Un cloud souverain pour les collectivités, sans appel d'offres.
Découvrir l'offre Public →Parlons de la sécurité de votre infrastructure
Aperçu de mise en page : l'envoi sera activé avec le formulaire Zoho.
Vos données servent uniquement à traiter votre demande. Politique de confidentialité